La compliance cyber non è carta. E' come funziona la tua azienda.
Accompagniamo imprese manifatturiere, soggetti essenziali e importanti, produttori di dispositivi connessi e pubbliche amministrazioni lungo il percorso richiesto da NIS 2, Cyber Resilience Act e Legge 90/2024: dalla verifica del perimetro alle misure tecniche e organizzative effettivamente implementate, verificate e sostenibili nel tempo.
LE TEMPISTICHE DA RISPETTARE
Le prossime scadenze non sono lontane.
11 Settembre 2026 scattano gli obblighi (Art 14) per fabbricanti di prodotti con elementi digitali - vulnerabilità attivamente sfruttate e incidenti gravi verso CSIRT ed ENISA. Ottobre 2026 per tutti i soggetti inseriti nell'elenco ACN ad Aprile 2025 è scaduto il termine di 18 mesi per l'adozione di misure di sicurezza di base. 31 Dicembre 2026 designazione del referente CSIRT; notifica incidenti dal 1° Gennaio 2027, misure di base entro il 31 Luglio 2027.
11 Settembre 2026
Cyber resilience Act
Ottobre 2026
NIS 2
31 Dicembre 2026
NIS 2 - nuovi soggetti
IL PUNTO DI PARTENZA
Prima domanda: sei dentro, e con quale ruolo?
Il D.Lgs. 138/2024 non si applica solo alle grandi utility. Coinvolge direttamente centinaia di categorie di imprese e, indirettamente, l'intera catena di fornitura di chi è in perimetro. Sapere se e come si è coinvolti è il primo lavoro da fare — e spesso il più sottovalutato.
SE
SOGGETTI ESSENZIALI
Obblighi pieni e vigilanza ex ante da parte di ACN. Sanzioni fino a 10 milioni di euro o al 2% del fatturato annuo mondiale.
SI
SOGGETTI IMPORTANTI
Set di misure ridotto ma vincolante, vigilanza ex post. Sanzioni fino a 7 milioni di euro o all'1,4% del fatturato annuo mondiale.
SC
FORNITORI SUPPLY CHAIN
Formalmente fuori perimetro, sostanzialmente dentro: i soggetti NIS devono censire i fornitori rilevanti e trasferire requisiti di sicurezza a contratto. Chi non risponde, esce dalle forniture.
PD
PRODUTTORI DI PRODOTTI CONNESSI
Macchinari, dispositivi IoT e software ricadono nel Cyber Resilience Act: sicurezza by design, SBOM, gestione delle vulnerabilità e marcatura CE cyber.
PA
PUBBLICHE AMMINISTRAZIONI
Legge 90/2024: struttura per la sicurezza informatica, referente per la cybersicurezza, notifica al CSIRT entro 24 e 72 ore, requisiti cyber negli appalti ICT.
?
NON LO SO
È la risposta più frequente — e legittima. La verifica del perimetro è un'attività breve e documentabile: la chiudiamo con un parere motivato, non con un "probabilmente sì".
SERVIZI
Dalla gap analysis alle misure che funzionano davvero
Interveniamo sull'intero ciclo di adeguamento. Ogni attività produce evidenze utilizzabili in caso di ispezione ACN e, soprattutto, riduce il rischio reale.
03
NIS 2 responsabilità e analisi
NIS 2 sposta la responsabilità sul vertice aziendale: politiche, analisi del rischio e formazione degli amministratori diventano obblighi puntuali.
- Politiche di sicurezza, analisi del rischio e trattamento documentati
- Definizione di ruoli, deleghe e flussi di reporting verso il vertice
- Formazione degli organi di amministrazione e del personale
01
Verifica del perimetro e registrazione
Qualificazione come soggetto essenziale o importante, gestione della dichiarazione annuale e degli adempimenti sul Portale ACN.
- Analisi dei settori di cui agli allegati I–IV del D.Lgs. 138/2024
- Registrazione, aggiornamento annuale delle informazioni, designazioni
- Categorizzazione di attività e servizi e censimento dei fornitori rilevanti.
02
Gap analysis sulle misure di sicurezza base
Assessment puntuale rispetto alla determinazione ACN n. 379907/2025, che dal 15 gennaio 2026 ha sostituito la n. 164179/2025.
- Confronto requisito per requisito, differenziato tra soggetti essenziali e importanti
- Mappatura degli scostamenti su ISO/IEC 27001 e Framework Nazionale
- Piano di rientro con priorità, costi, responsabilità e milestone
04
Gestione degli incidenti e notifica al CSIRT italia
Processi e strumenti per rispettare le tempistiche: pre-notifica entro 24 ore, notifica entro 72 ore, relazione finale entro un mese.
- Procedura di rilevazione, classificazione e escalation
- Modulistica precompilata e catena decisionale definita
- Esercitazioni di crisi (tabletop) e ruolo del referente CSIRT
05
Sicurezza della supply chain
La catena di fornitura è il capitolo più oneroso della direttiva, sia per chi la controlla sia per chi la subisce.
- Segmentazione dei fornitori per criticità e censimento dei fornitori rilevanti
- Questionari, clausole contrattuali e requisiti di sicurezza verificabili
- Supporto ai fornitori PMI che devono rispondere ai propri clienti NIS
06
Sicurezza OT, ICS e ambienti industriali
Dove la conformità incontra impianti che non si possono fermare e sistemi legacy che non si possono aggiornare.
- Inventario asset OT e mappatura dei flussi di rete
- Segmentazione, accessi remoti e monitoraggio non intrusivo
- Continuità operativa, backup e ripristino verificati per prova
07
Cyber resilience Act: conformità di prodotto
Per chi progetta, produce, importa o distribuisce prodotti con elementi digitali, con obblighi di segnalazione già applicabili dall'11 settembre 2026.
- Classificazione del prodotto e requisiti essenziali dell'allegato I
- Software Bill of Materials, gestione delle vulnerabilità e periodo di supporto
- Documentazione tecnica, valutazione di conformità e processo di segnalazione
08
Legge 90/2024 per la pubblica amministrazione
Adempimenti specifici per amministrazioni centrali e locali, ASL, società in house e società di trasporto pubblico.
- Istituzione della struttura per la sicurezza informatica e nomina del referente
- Processo di notifica al CSIRT entro 24 e 72 ore
- Requisiti essenziali di cybersicurezza negli appalti ICT
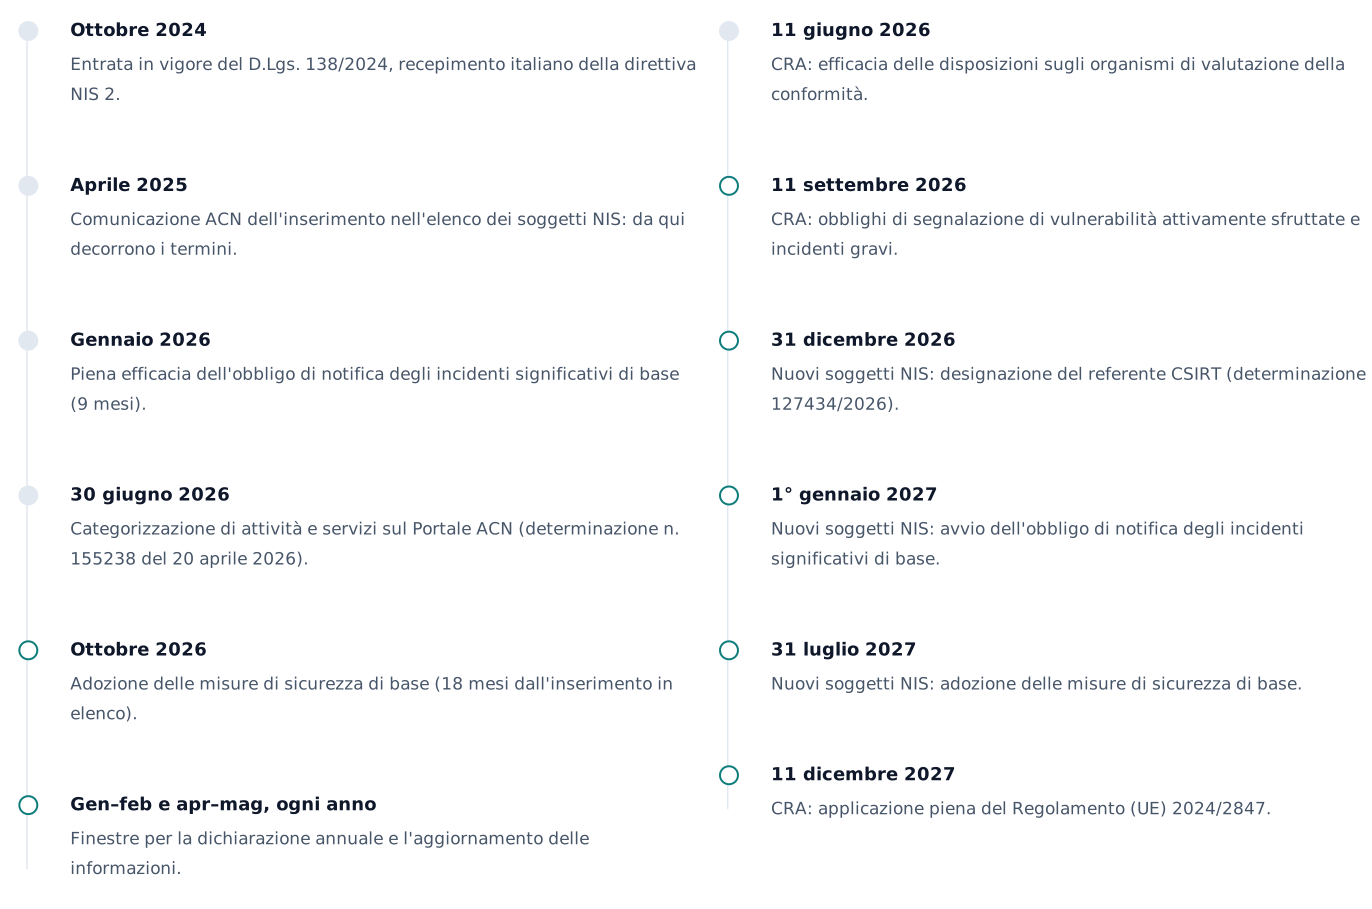
CALENDARIO
Dove siamo, cosa manca
Il quadro italiano si costruisce per determinazioni successive dell'Agenzia per la Cybersicurezza Nazionale. Ecco le tappe che contano.
Soggetti NIS inseriti in elenco nel 2025
Nuovi soggetti NIS e normativa di prodotto
METODO
Quattro fasi, nessuna sorpresa
FASE 1
Inquadramento
Perimetro, ruolo, obblighi applicabili e scadenze effettive. Output: parere motivato e mappa degli adempimenti.
FASE 2
Assessment
Gap analysis tecnica e organizzativa su misure e requisiti. Output: rapporto di conformità e registro dei rischi.
FASE 3
Rimedio
Implementazione delle misure, policy, procedure e configurazioni. Output: piano eseguito ed evidenze raccolte.
FASE 4
Mantenimento
Test, esercitazioni, aggiornamenti annuali sul Portale ACN e riesame periodico. Output: conformità che regge nel tempo.
RIFERIMENTI
A CHI SI APPLICA
COSA RICHIEDE IN SINTESI
NORMA
Direttiva (UE) 2022/2555
NIS 2
D.Lgs. 138/2024
Soggetti essenziali e importanti
in 18 settori, pubblici e privati
Registrazione presso ACN, governance del rischio, misure di sicurezza di base, notifica incidenti, sicurezza della supply chain, responsabilità degli organi direttivi
Determinazioni ACN 379887/2025, 379907/2025, 127434/2026, 127437/2026, 155238/2026
Tutti i soggetti NIS
Misure di sicurezza di base e incidenti significativi di base, gestione del Portale ACN, designazioni, calendario per i nuovi soggetti, fornitori rilevanti, categorizzazione di attività e servizi
Regolamento (UE) 2024/2847 — Cyber Resilience Act
Fabbricanti, importatori e distributori di prodotti con elementi digitali
Requisiti essenziali di cybersicurezza, sicurezza by design e by default, SBOM, gestione delle vulnerabilità per il periodo di supporto, segnalazioni a CSIRT ed ENISA, valutazione di conformità e marcatura CE
Legge 90/2024
Amministrazioni centrali e locali, ASL, società in house, trasporto pubblico
Notifica degli incidenti entro 24 e 72 ore, struttura per la sicurezza informatica, referente per la cybersicurezza, requisiti cyber negli appalti ICT, obbligo di rimedio alle vulnerabilità segnalate da ACN
Regolamento (UE) 2016/679 — GDPR
Tutti i titolari e responsabili del trattamento
Sicurezza del trattamento, notifica delle violazioni di dati personali, valutazioni d'impatto: da coordinare con gli obblighi NIS 2 per evitare processi duplicati
ISO/IEC 27001 e Framework Nazionale
Volontario ma abilitante
Un sistema di gestione già in essere copre una quota rilevante dei requisiti NIS 2: lo valorizziamo invece di ricominciare da zero
Il quadro normativo è in evoluzione continua: le determinazioni ACN vengono periodicamente sostituite e integrate. I riferimenti in questa pagina sono aggiornati ad agosto 2026 e hanno finalità informativa; non costituiscono parere legale.
INIZIAMO
TRENTA MINUTI PER CAPIRE DOVE SEI DAVVERO
ISO/IEC 27001 e Framework Nazionale
Una call iniziale per inquadrare perimetro, obblighi applicabili e scadenze reali della tua organizzazione. Senza impegno, e con un'indicazione chiara su cosa serve fare per primo.